Showing posts with label Cisco. Show all posts

Thursday, 8 September 2016

Simulasi Spanning Tree Protocol

Leave a Comment
A. Pengertian 
Spanning Tree Protocol (STP) adalah protokol jaringan yang membangun loop-free logis topologi untuk jaringan Ethernet . Fungsi dasar dari STP adalah untuk mencegah loop jembatan dan radiasi siaran yang dihasilkan dari mereka. Spanning tree juga memungkinkan desain jaringan untuk memasukkan cadang (berlebihan) link untuk menyediakan jalur cadangan otomatis jika link aktif gagal. Hal ini dilakukan tanpa bahaya loop jembatan, atau kebutuhan untuk pengguna mengaktifkan atau menonaktifkan link ini cadangan.
Seperti namanya, STP menciptakan pohon rentang dalam jaringan yang terhubung lapisan-2 jembatan , dan menonaktifkan link tersebut yang bukan bagian dari pohon rentang, meninggalkan jejak aktif tunggal antara dua node jaringan. STP didasarkan pada algoritma yang diciptakan oleh Radia Perlman saat dia sedang bekerja untuk Digital Equipment Corporation .

Cara Kerja Spanning Tree
STP menggunakan 3 kriteria untuk meletakkan port pada status forwarding :
STP memilih root switch. STP menempatkan semua port aktif pada root switch dalam status Forwarding.
Semua switch non-root menentukan salah satu port-nya sebagai port yang memiliki ongkos (cost) paling kecil untuk mencapai root switch. Port tersebut yang kemudian disebut sebagai root port (RP) switch tersebut akan ditempatkan pada status forwarding oleh STP.
Dalam satu segment Ethernet yang sama mungkin saja ter-attach lebih dari satu switch. Diantara switch-switch tersebut, switch dengan cost paling sedikit untuk mencapai root switch disebut designated bridge, port milik designated bridge yang terhubung dengan segment tadi dinamakan designated port (DP). Designated port juga berada dalam status forwarding.
Semua port/interface selain port/interface diatas berada dalam status Blocking.
 

B. Latar Belakang
Jaringan yang menghubungkan banyak komputer tentunya diituntut untuk maksimal dalam pelayanannya.  Tidak boleh mengalami jalur kerusakan ataupun terputusnya suatu jalur. Tetapi hal tersebut adalah mustahil karena banyak sekali faktor yang bisa membuat jaringan mengalami kerusakan. Jalan terbaik adalah membuat suatu jalur alternatis atau jalur backup. Bisa menggunakan STP ini misalnya.

C. Tujuan
- Mengamankan jalur data yang memungkinkan terjadinya kerusakan
- Membuat jalur alternatif

D. Alat dan Bahan
- PC 
- Software Cisco Packet Tracer. Bisa diunduh dibawah.

E. Langkah Kerja
1. Buat topologi seperti ini. Atau bisa juga bisa didownload dibawah.

2. Konfigurasi STPnya. Kita konfigurasi Interface numbernya.
Interface yang memiliki interface number lebih kecillah yang akan menjadi primary/utama
Dari topologi diatas, dapat diketahui bahwa yang berwarna orange adalah secondary. Kemudian bagaimana merubah agar bisa menjadi primary ? Caranya yaitu dengan cara merubah interface number pada Fa0/2 Switch 1 menjadi yang paling kecil(16).
Switch 1
Switch>enable
Switch#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Switch(config)#int fa0/2
Switch(config-if)#spanning-tree vlan 1 port-priority 16
Switch(config-if)#
Maka otomatis yang berwarna orange akan berpindah keatas, dan sekarang atas menjadi secondary.

3. Kemudian bagaimana jika ingin memindahkan warna orange ke switch 1 ? Caranya dengan merubah switch 0 menjadi primary.
Switch 0
Switch>enable
Switch#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Switch(config)#spanning-tree vlan 1 root primary 
Switch(config)#
Maka hasilnya akan seperti ini.
4. Itu tadi konfigurasi STP. Kemudian untuk mengetes apakah stp berjalan atau tidak kita bisa mematikan interface primarynya. Jika interface secondary berubah menjadi hijau, maka konfigurasi berhasil.

F. Referensi
https://translate.google.com/translate?hl=id&sl=en&u=https://en.wikipedia.org/wiki/Spanning_Tree_Protocol&prev=search
https://ryuchocho.wordpress.com/2012/04/11/spanning-tree-protocol-beserta-konfigurasinya/
CCNA Lab Guide Nixtrain_1st Edition_Full Version.pdf

G. Hasil yang didapat
Kita berhasil membuat jalur cadangan dengan menggunakan STP.

H. Kesimpulan
STP ini digunakan untuk membuat jalur alternatif apabila jalur utama mengalami kerusakan. Sehingga client tetap terkoneksi meski jalur utama dlam keadaan maintenance.
Read More

Saturday, 27 August 2016

Konfigurasi Frame Relay pada Cisco Packet Tracer

1 comment
Selamat Sore, Kali ini saya akan coba mensimulasikan bagaimana konfigurasi Frame Relay pada Cisco Packet Tracer. Untuk yang belum tahu apa itu frame relay baca terlebih dahulu Makalah Frame Relay.

Skema :
Router
Head Office Router
Se2/0
10.0.0.1/8
Fa0/0
192.168.10.0/24
Branch Office Router
Se2/0
10.0.0.2/8
Fa0/0
192.168.20.0/24
PC
PC 0
192.168.10.5/24
PC1
192.168.10.6/24
PC2
192.168.20.5/24
PC3
192.168.20.6/24
Frame Relay
Head Office (se2/0)
DLCI 50, Name HeadOffice, LMI : ANSI
Branch Office (se2/0)
DLCI 50, Name BranchOffice, LMI: ANSI
RIP (v2)
Head Office Router
10.0.0.0, 192.168.10.0, 192.168.20.0
Branch Office Router
10.0.0.0, 192.168.10.0, 192.168.20.0

1. Konfigurasi IP address dan Frame Relay
Pertama kita konfigurasi semua ip address dari setiap interface router dan PC, untuk PC masukan ip address sesuai dengan tabel skema ip address diatas.1. Konfigurasi IP Address dan Frame Relay

Untuk konfigurasi ip address dan frame relay Router, klik icon router dan masukan perintah berikut pda mode CLI router :

Head Office

Router>enable
Router#configure terminal 
Router(config)#hostname HeadOffice
HeadOffice(config)#interface se2/0
HeadOffice(config-if)#ip address 10.0.0.1 255.0.0.0
HeadOffice(config-if)#encapsulation frame-relay 
HeadOffice(config-if)#frame-relay lmi-type ansi
HeadOffice(config-if)#frame-relay inte
HeadOffice(config-if)#frame-relay interface-dlci 50
HeadOffice(config-if)#no shutdown
HeadOffice(config-if)#exit
HeadOffice(config)#interface fastEthernet 0/0
HeadOffice(config-if)#ip address 192.168.10.1 255.255.255.0
HeadOffice(config-if)#no shutdown
HeadOffice(config-if)#exit


Branch Office
Router>enable 
Router#configure terminal 
Router(config)#hostname BranchOffice
BranchOffice(config)#interface serial 2/0
BranchOffice(config-if)#ip address 10.0.0.2 255.0.0.0
BranchOffice(config-if)#clock rate 64000
BranchOffice(config-if)#encapsulation frame-relay 
BranchOffice(config-if)#frame-relay lmi-type ansi
BranchOffice(config-if)#frame-relay interface-dlci 60
BranchOffice(config-if)#no shutdown
BranchOffice(config-if)#exit
BranchOffice(config)#interface fastEthernet 0/0
BranchOffice(config-if)#ip address 192.168.20.1 255.255.255.0
BranchOffice(config-if)#no shutdown
BranchOffice(config-if)#exit

Untuk konfigurasi frame relay pada router cukup sampai disini, selanjutnya kita akan setting interface dan connection pada cloud/WAN Emulation.

2. Konfigurasi Cloud/WAN Emulation
Klik icon Cloud, karena kabel serial dari head office tersambung ke se0 dari Cloud maka kita daftarkan DLCI milik Head Office (50) kedalam interface se0 milik Cloud dan tentukan juga jenis LMI nya.
Dan untuk se1 Cloud yang terhubung dengan kabel serial milik Branch Office, daftarkan DLCI milik Branch Office (60) kedalam interface se1 milik Cloud dan tentukan juga jenis LMI nya.
Klik pada bagian connection, Frame Relay.. seting interfacenya menjadi 
Serial0 | HeadOffice <--> Serial1 | BrachOffice, kemudian klik add.
Konfigurasi Frame relay selesai samapai disini, Router Head Office sudah bisa terhubung dengan Router Branch Office menggunakan enkapsulasi frame relay. tetapi untuk menghubungkan semua jaringan dari Head office dengan Jaringan Branch office hal terakhir yang perlu dilakukan adalah melakukan routing dengan routing protocol RIP v2.

3. Konfigurasi Routing Protocol
Klik kembali router dan masukan perintah konfigurasi berikut :

Head Office
HeadOffice(config)#router rip 
HeadOffice(config-router)#version 2
HeadOffice(config-router)#network 10.0.0.0
HeadOffice(config-router)#network 192.168.10.0
HeadOffice(config-router)#network 192.168.20.0
HeadOffice(config-router)#exit
HeadOffice(config)#exit
HeadOffice#copy running-config startup-config 
Destination filename [startup-config]? 
Building configuration...
[OK]


Branch Office
BranchOffice(config)#router rip
BranchOffice(config-router)#version 2
BranchOffice(config-router)#network 10.0.0.0
BranchOffice(config-router)#network 192.168.20.0
BranchOffice(config-router)#network 192.168.10.0
BranchOffice(config-router)#exit
BranchOffice(config)#exit
BranchOffice#copy running-config startup-config 
Destination filename [startup-config]? 
Building configuration...
[OK]

4. Test koneksi
Lakukan test koneksi dengan ping atau simple PDU test.

Done...

Sekian konfigurasi Frame Relay, semoga bermanfaat..
Read More

Makalah Frame Relay

Leave a Comment

Frame Relay


Frame Relay adalah protokol WAN yang beroperasi pada layer pertama dan kedua dari model OSI, dan dapat diimplementasikan pada beberapa jenis interface jaringan. Frame relay adalah teknologi komunikasi berkecepatan tinggi yang telah digunakan pada ribuan jaringan di seluruh dunia untuk menghubungkan LAN, SNA, Internet dan bahkan aplikasi suara/voice.
Frame relay adalah cara mengirimkan informasi melalui wide area network (WAN) yang membagi informasi menjadi frame atau paket. Masing-masing frame mempunyai alamat yang digunakan oleh jaringan untuk menentukan tujuan. Frame-frame akan melewati switch dalam jaringan frame relay dan dikirimkan melalui “virtual circuit” sampai tujuan.
Fitur Frame Relay
Beberapa fitur frame relay adalah sebagai berikut:
  1. Kecepatan tinggi
  2. Bandwidth Dinamik
  3. Performansi yang baik/ Good Performance
  4. Overhead yang rendah dan kehandalah tinggi (High Reliability)
Perangkat Frame Relay
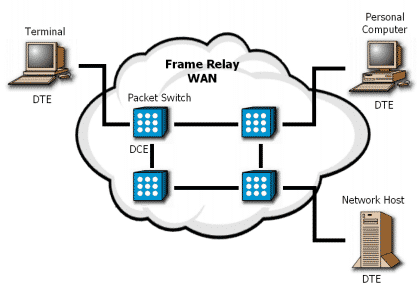
Sebuah jaringan frame relay terdiri dari “endpoint” (PC, server, komputer host), perangkat akses frame relay (bridge, router, host, frame relay access device/FRAD) dan perangkat jaringan (packet switch, router, multiplexer T1/E1). Perangkat-perangkat tersebut dibagi menjadi dua kategori yang berbeda:
  • DTE: Data Terminating Equipment, DTE adalah node, biasanya milik end-user dan perangkat internetworking. Perangkat DTE ini mencakup “endpoint” dan perangkat akses pada jaringan Frame Relay. DTE yang memulai suatu pertukaran informasi.
  • DCE: Data Communication Equipment, DCE adalah perangkat “internetworking” pengontrol “carrier”. Perangkat-perangkat ini juga mencakup perangkat akses, teatpi terpusat di sekitar perangkat jaringan. DCE merespon pertukaran informasi yang dimulai oleh perangkat DTE.
Virtual Circuit (VC) Frame Relay
Pengantar Virtual Circuit (VC)
Suatu jaringan frame relay sering digambarkan sebagai awan frame relay (frame relay cloud), karena jaringan frame relay network bukan terdiri dari satu koneksi fisik antara “endpoint” dengan lainnya, melainkan jalur/path logika yang telah didefinisikan dalam jaringan. Jalur ini didasarkan pada konsep virtual circuit (VC). VC adalah dua-arah (two-way), jalur data yang didefinisikan secara software antara dua port yang membentuk saluran khusur (private line) untuk pertukaran informasi dalam jaringan.Terdapat dua tipe virtual circuit (VC):
  • Switched Virtual Circuit (SVC)
  • Permanent Virtual Circuit (PVC)

Switched Virtual Circuit (SVC)
Switched Virtual Circuits (SVC), adalah koneksi sementara yang digunakan ketika terjadi transfer data antar perangkat DTE melewati jaringan Frame Relay. Terdapat empat status pada sebuah SVC:
Empat status pada SVC :
  1. Call setup
  2. Data transfer
  3. Idling
  4. Call termination
Status SVC
Call Setup
Call Setup: Dalam status awal memulai komunikasi, virtual circuit (vc) antar dua perangkat DTE Frame Relay terbentuk.
Data Transfer
Data Transfer: Kemudian, data ditransfer antar perangkat DTE melalui virtual circuit (vc).
Idling
Idling: Pada kondisi “idling”, koneksi masih ada dan terbuka, tetapi transfer data telah berhenti.
Call Termination
Call Termination: Setelah koneksi “idle” untuk beberapa perioda waktu tertentu, koneksi antar dua DTE akan diputus.

Permanent Virtual Circuit (PVC)
PVC adalah jalur/path tetap, oleh karena itu tidak dibentuk berdasarkan permintaan atau berdasarkan “call-by-call”. Walaupun jalur aktual melalui jaringan berdasarkan variasi waktu ke waktu (TDM) tetapi “circuit” dari awal ke tujuan tidak akan berubah. PVC adalah koneksi permanen terus menerus seperti “dedicated point-to-point circuit”.

Perbandingan PVC vs SVC
PVC lebih populer karena menyediakan alternatif yang lebih murah dibandingkan “leased line”. Berbeda dengan SVC, PVC tidak pernah putus (disconnect), oleh karena itu, tidak pernah terdapat status “call setup” dan “termination”. Hanya terdapat 2 status :
  • Data transfer
  • Idling

Format Frame “Frame Relay” 
Struktur Frame
Dalam sebuah frame Frame Relay, paket data user tidak berubah, Frame Relay menambahkan header dua-byte pada paket. Struktur frame adalah sebagai berikut:
  • Flags – menandakan awal dan akhir sebuah frame
  • Address – terdiri dari DCLI (data link connection identifier), Extended Address (EA), C/R, dan “Congestion control information”
  • DLCI Value – menunjukkan nilai dari “data link connection identifier”. Terdiri dari 10 bit pertama dari “Address field”/alamat.
  • Extended Address (EA) – menunjukkan panjang dari “Address field”, yang panjangnya 2 bytes.
  • C/R – Bit yang mengikuti byte DLCI dalam “Address field”. Bit C/R tidak didefinisikan saat ini.
  • Congestion Control – Tiga bit yang mengontrol mekanisme pemberitahuan antrian (congestion) Frame Relay.
  • Data – terdiri dari data ter-encapsulasi dari “upper layer” yang panjangnya bervariasi.
  • FCS – (Frame Check Sequence) terdiri dari informasi untuk meyakinkan keutuhan frame.
Pendeteksi Error pada Frame Relay
Frame Relay menerapkan pendeteksi “error” pada saluran transmisi, tetapi Frame Relay tidak memperbaiki “error”. Jika terdeteksi sebuah “error”, frame akan dibuang (discarded) dari saluran transmisi. Proses seperti ini disebut :
Cyclic redundancy check (CRC)
Cyclic redundancy check (CRC) adalah sebuah skema “error-checking” yang mendeteksi dan membuang data yang rusak (corrupted). Fungsi yang memperbaiki error (Error-correction) (seperti pengiriman kembali/retransmission data) diserahkan pada protokol layer yang lebih tinggi (higher-layer).
Implementasi Frame Relay
Frame Relay dapat digunakan untuk jaringan publik dan jaringan “private” perusahaan atau organisasi.
Jaringan Publik
Pada jaringan publik Frame Relay, “Frame Relay switching equipment” (DCE) berlokasi di kantor pusat (central) perusahaan penyedia jaringan telekomunikasi. Pelanggan hanya membayar biaya berdasarkan pemakain jaringan, dan tidak dibebani administrasi dan pemeliharan perangkat jaringan Frame Relay.
Jaringan “Private”
Pada jaringan “private” Frame Relay, administrasi dan pemeliharaan jaringan adalah tanggungjawab perusahaan (private company). Trafik Frame Relay diteruskan melalui “interface” Frame Relay pada jaringan data. Trafik “Non-Frame Relay” diteruskan ke jasa atau aplikasi yang sesuai (seperti “private branch exchange” [PBX] untuk jasa telepon atau untuk aplikasi “video-teleconferencing”).
Read More